O co chodzi w kasowaniu danych (bez żargonu)
Kasowanie danych to temat, który często wydaje się prosty – klikamy „usuń” albo formatujemy dysk i sprawa załatwiona. Tylko że w praktyce… te dane dalej tam siedzą, czekając, aż ktoś z odpowiednim narzędziem je wyciągnie. I wcale nie trzeba być magikiem z laboratorium NASA, żeby się do nich dobrać.
Właśnie dlatego pojawiły się standardy. One mówią jasno: nie trzeba komplikować życia i odprawiać 35 przebiegów nadpisywania jak w legendarnym algorytmie Gutmanna. Wystarczy dobra, dopasowana metoda i – co najważniejsze – dowód, że rzeczywiście została wykonana.
Patrząc na to zdroworozsądkowo: chodzi o spokój. Wasz i ludzi, których dane przechowujecie. Bo jeśli mamy raport, wiemy, że dysk został oczyszczony zgodnie ze standardem i nie da się już niczego odzyskać – to możecie spać spokojnie.
3 standardy w pigułce: NIST 800-88, IEEE 2883, HMG IS5
Standardów jest kilka, ale każdy z nich sprowadza się do tej samej idei: dobrać metodę kasowania do nośnika i poziomu ryzyka. Różnice? Bardziej w szczegółach i nomenklaturze niż w ogólnym podejściu.
- NIST 800-88 – najczęściej przywoływany na całym świecie. Rozróżnia trzy poziomy: Clear (proste wyczyszczenie), Purge (gruntowne usunięcie) i Destroy (fizyczne zniszczenie).
- IEEE 2883 – świeższy dokument, który ujednolica podejście i rozszerza je m.in. o nowe typy nośników jak SSD czy NVMe.
- HMG IS5 – brytyjski standard, do dziś popularny w Europie. W praktyce mówi podobnie: dobierz metodę do rodzaju dysku, a nie powtarzaj w nieskończoność nadpisów.
To nie są dokumenty pisane dla akademików. To są instrukcje dla ludzi takich jak Wy – którzy w firmach muszą wiedzieć, co zrobić, żeby po zwrocie laptopów z leasingu, oddaniu serwera czy utylizacji pendrive’ów nie zostały żadne ślady danych.
W kolejnych punktach zrobimy z tego prostą mapkę decyzji: jaki nośnik → jaka metoda → jaki dowód. Dzięki temu zamiast zgadywać albo powielać mity, będziecie mieli czarno na białym, co działa.
Mapka decyzji: nośnik → metoda → dowód
| Rodzaj nośnika | Metoda zalecana | Co zbieramy jako dowód |
|---|---|---|
| HDD (klasyczny dysk talerzowy) | Nadpis (Clear/Purge) lub Secure Erase przez firmware (np. Blancco) / demagentyzacja / fizyczne zniszczenie | Raport z kasowania z numerem seryjnym dysku, czasem i statusem |
| SSD / NVMe | Secure Erase, PSID Revert (jeśli dostępne), ewentualnie Block Erase / fizyczne zniszczenie | Raport potwierdzający wykonanie polecenia, hash nośnika, log z narzędzia |
| Pendrive / karta pamięci | Secure Erase (jeśli obsługuje), w innym przypadku fizyczne zniszczenie | Raport z próby, potwierdzenie utylizacji, zdjęcie protokółu |
| Taśmy magnetyczne | Pełne nadpisanie / demagnetyzacja / fizyczne zniszczenie | Raport z procesu, protokół niszczenia |
| Optyczne (CD/DVD/BD) | Fizyczne zniszczenie (np. niszczarka do płyt) | Potwierdzenie utylizacji, wpis w protokole |
| Urządzenia mobilne | Reset do ustawień fabrycznych + kasowanie pamięci (MDM/EMM/Blancco) | Raport z systemu MDM lub Blancco, log zdarzeń |
Drzewko decyzji (dla szybkiego rozeznania)
- HDD – działa nadpis albo Secure Erase → weź raport z narzędzia.
- SSD/NVMe – najlepiej Secure Erase/PSID → weź raport z narzędzia.
- Pendrive/karta – jeśli nie ma obsługi Secure Erase → niszczymy fizycznie.
- Taśmy – nadpis lub degausser, a jak nie – niszczarka.
- Optyczne – zawsze niszczenie fizyczne.
- Smartfony/tablety – reset fabryczny + kasowanie przez system MDM (o ile mają taką możliwość) lub rozwiązanie dedykowane jak np. Blancco.
I to jest cała filozofia: dobierz metodę do nośnika, weź raport albo protokół i masz święty spokój na audycie.
Jak dobrać metodę do ryzyka i kontekstu
Nie każdy dysk i nie każde dane trzeba traktować tak samo. To trochę jak z zamkami w drzwiach – w garażu wystarczy zwykła kłódka, ale w sejfie już chcemy mieć pancerną blokadę.
1. Dane zwykłe (np. pliki biurowe, materiały marketingowe)
- Metoda: proste czyszczenie (Clear) albo Secure Erase.
- Dlaczego: ryzyko wycieku jest niskie, a procedura szybka i tania.
- Dowód: raport z kasowania – nawet podstawowy wystarczy.
2. Dane wrażliwe (np. dane klientów, faktury, dokumenty HR)
- Metoda: Purge – czyli głębsze czyszczenie (nadpis albo firmware Secure Erase).
- Dlaczego: tu już wchodzą RODO i potencjalne kary. Nie ma miejsca na półśrodki.
- Dowód: pełny raport z narzędzia + przypisanie do numeru seryjnego urządzenia.
3. Dane ściśle poufne (np. tajemnice handlowe, dane medyczne, projekty badawcze)
- Metoda: Destroy – fizyczne zniszczenie nośnika. Jeśli to SSD, najpierw Secure Erase, a potem niszczarka/degausser. Jeśli konieczne jest dla nas ponowne użycie nośnika, to używamy certyfikowanego narzędzia do kasowania danych jak Blancco by mieć 100% pewność, że dane nie zostaną odzyskane.
- Dlaczego: ryzyko jest zbyt wysokie, żeby zostawiać cokolwiek przypadkowi.
- Dowód: protokół utylizacji (czasem ze zdjęciem albo podpisem wykonawcy) – raport z blancco.
Sprzęt w obiegu vs utylizacja
- Zwrot laptopów z leasingu – wystarczy Clear/Purge z raportem.
- Serwer wycofywany z użycia – Purge, a jeśli zawierał krytyczne dane to nawet – Destroy.
- Pendrive’y czy karty rozdane na eventach – lepiej fizycznie zniszczyć, bo taniej kupić nowe niż ryzykować.
Zasada jest prosta: im większa wartość danych, tym mocniejsza metoda i dokładniejszy dowód. To pozwala uniknąć tłumaczenia się przed audytorem albo – co gorsza – przed klientami.
Co zbierać do audytu (checklista dowodów)
Nie ma dowodu = nie ma kasowania. Audytorzy patrzą nie na to, co obiecaliśmy zrobić, tylko co potrafimy udokumentować. Dlatego po każdym procesie warto mieć gotowy pakiet:
Minimalny zestaw w raporcie z kasowania
- Numer seryjny nośnika (SN, ID, Asset Tag)
- Model i typ urządzenia (HDD, SSD, NVMe, pendrive, taśma, telefon)
- Metoda użyta do kasowania (Clear / Purge / Destroy)
- Data i czas operacji
- Status końcowy (sukces / błąd)
- Hash lub inny znacznik potwierdzający integralność
Dokumentacja dodatkowa (opcjonalnie, ale warto)
- Osoba odpowiedzialna za proces (imię/nazwisko lub ID operatora)
- Ścieżka potwierdzenia (np. log z narzędzia, test odczytu, hash po kasowaniu)
- Raport zbiorczy z wielu nośników (dla serwerów / dużych partii sprzętu)
- Potwierdzenie zniszczenia fizycznego (protokół, zdjęcie, podpis wykonawcy)
Archiwizacja i retencja
- Raport przechowywany min. X lat (zgodnie z polityką bezpieczeństwa)
- Kopia w systemie centralnym / DMS, nie tylko na mailu operatora
- Możliwość łatwego odtworzenia raportu przy audycie
Bonus: Przykładowy raport z Blancco
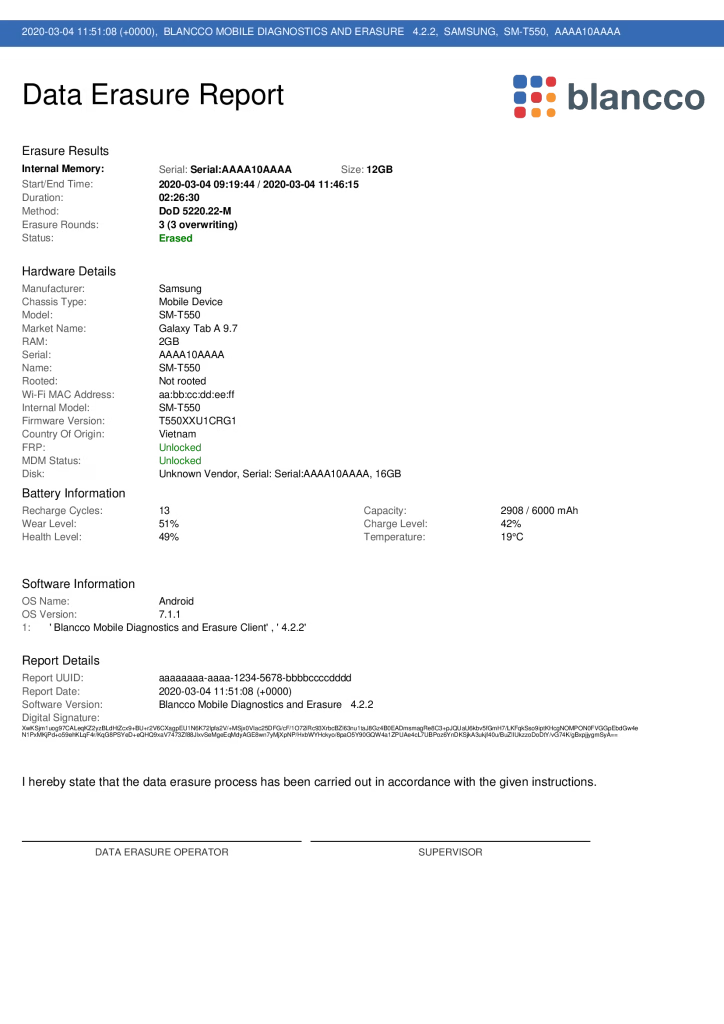
W praktyce: jeden raport = spokojny sen. A jeśli do tego macie checklistę wdrożoną w polityce, nikt Was nie zaskoczy pytaniem na audycie.
Najczęstsze nadinterpretacje i mity
Kasowanie danych to temat, w którym krąży więcej legend niż faktów. Warto je obalić, żeby nie marnować czasu ani budżetu.
- „Trzeba zrobić 35 przebiegów, żeby mieć pewność”
Nie, to mit z lat 90. przy starych dyskach MFM/RLL. Dzisiaj jeden dobrze zrobiony przebieg (albo Secure Erase) w zupełności wystarczy. - „Formatowanie = kasowanie”
Format to tylko zmiana spisu treści na dysku, nie usunięcie treści książki. Dane dalej tam są i można je odzyskać. - „ECC i TRIM robią za nas robotę”
ECC (korekcja błędów) i TRIM w SSD to mechanizmy wspomagające, ale nie gwarantują, że dane znikną bez śladu. Potrzebna jest właściwa metoda kasowania. - „Zawsze niszczymy fizycznie, bo to najbezpieczniejsze”
Fizyczna destrukcja to ostateczność – jest droga, nieekologiczna i często zbędna. W wielu przypadkach wystarczy logiczne kasowanie z raportem.
Morał? Lepiej znać standardy i trzymać się procedury niż robić rzeczy „na wszelki wypadek”, które niczego nie dodają poza stratą czasu.
Polityka i procedura – szablon wdrożenia w firmie
Bez spisanej procedury kończy się tym, że każdy robi po swojemu. A wtedy w audycie wychodzą „białe plamy”. Najprościej stworzyć jasną politykę, w której każdy wie, co robić.
Co warto mieć w dokumencie:
- Role i odpowiedzialności – kto decyduje, kto kasuje, kto archiwizuje raporty.
- Kroki operacyjne – inwentaryzacja nośnika → wybór metody → kasowanie → weryfikacja → raport.
- Szablon raportu – z góry ustalone pola, żeby nie było braków.
- Kontrole jakości – np. co kwartał sprawdzamy losowe raporty.
- Plan awaryjny – co robimy, jeśli raport wykaże błąd albo sprzęt nie przyjął kasowania.
Dzięki temu nie musicie się zastanawiać „kto ma to zrobić” albo „jak to udowodnić” – macie gotowy schemat, który działa w tle.
Podsumowanie i zaproszenie na webinar
Kasowanie danych nie musi być tematem, od którego boli głowa. Wystarczy znać podstawowe standardy, dobrać metodę do nośnika i ryzyka, a potem mieć w ręku dowód – raport lub protokół. To naprawdę tyle.
Wiemy jednak, że w praktyce pojawia się mnóstwo pytań: co zrobić z SSD, jak ugryźć zwrot sprzętu z leasingu, co wpisać do polityki bezpieczeństwa albo jak wygląda raport, który przejdzie audyt.
Dlatego właśnie przygotowaliśmy dla Was webinar „Bezpieczne niszczenie i kasowanie danych w praktyce”.
Na żywo pokażemy:
- jak działają różne metody kasowania,
- jak wygląda raport i co w nim sprawdza audytor,
- jakie narzędzia sprawdzą się w codziennym użyciu.
👉 Do tego dorzucamy checklistę w PDF, żebyście mogli od razu wdrożyć ją w swoich firmach.
[Zapisz się tutaj – liczba miejsc ograniczona]